
📜
Nation-State Cyber Actors Analysis Report
중국, 북한, 러시아 등 국가 기반의 위협 행위에 대한 분석 보고서를 확인할 수 있습니다.
Gallery
Table
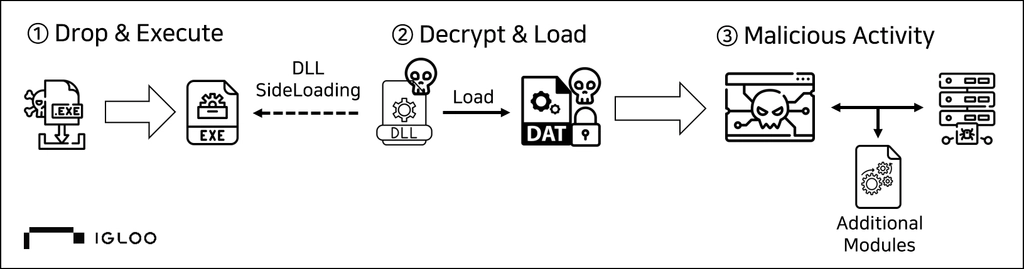

[IG-25-4033-CLEAR] 중국 APT41그룹 ShadowPad 악성코드 분석(2차) : EXE, DLL, DAT 기반 ShadowPad 기능 및 행위 분석
Malware
ShadowPad
APT41
AntiAnalysis
중국
Backdoor
Plugin
악성코드
2025/07/09
GyeongRyeol Kim
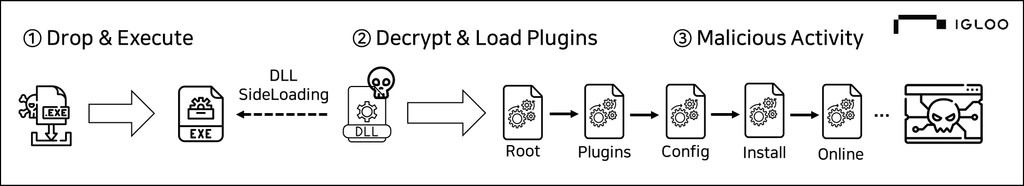
[IG-25-4031-CLEAR] 중국 APT41그룹 ShadowPad 악성코드 분석(1차) : EXE, DLL 기반 ShadowPad 기능 및 행위 분석
Malware
ShadowPad
APT41
AntiAnalysis
중국
Backdoor
Plugin
악성코드
2025/07/01
GyeongRyeol Kim
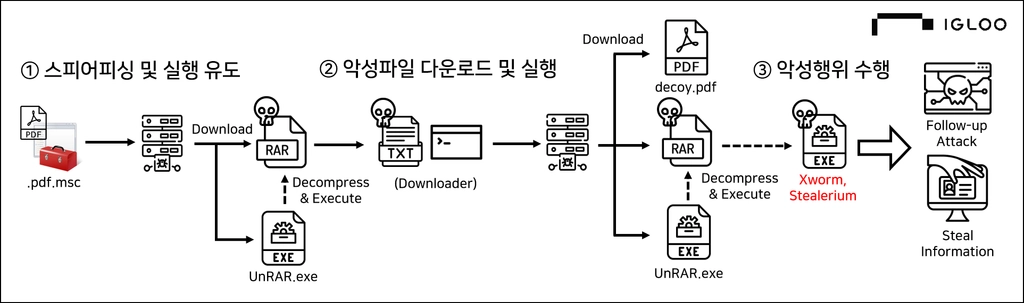

[IG-25-4028-CLEAR] 업무 문서로 위장한 악성 MSC파일 분석 : Malicious MSC file Disguised as a Business Document(XWorm RAT, Stealerium) Analysis
악성코드
MSC
XWorm RAT
Stealerium
InfoStealer
2025/06/03
GyeongRyeol Kim
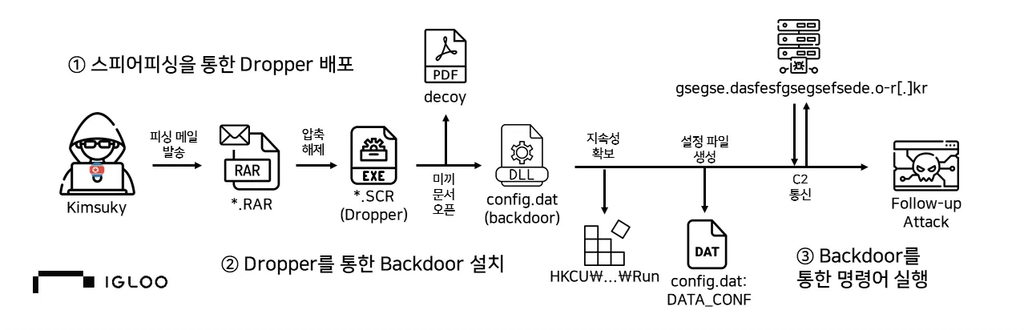

[IG-25-4026-CLEAR] CJ Olivenetworks 인증서 악용 악성코드 분석 : 유출된 인증서를 악용한 Kimsuky 그룹의 피싱 캠페인
악성코드
북한
Malware
DPRK
Kimsuky
2025/05/30
Jeongtae Kim
1. 공격개요
○ 북한 해킹 그룹 Kimsuky가 스피어피싱을 통해 유포한 악성 LNK 파일 3건을 확보해 분석
•
C2의 포트(9992, 7648) 및 파일명, Google Drive 정보에 따라 2가지 유형으로 분류
○ 스피어피싱내 악성LNK를 통한 공격 시나리오(with 클라우드 스토리지)
1.
스피어피싱내 악성LNK파일 : .docx확장자와 아이콘으로 사용자 실행 유도
2.
클라우드 스토리지 이용한 정보 수집 및 정찰 : Dropbox와 Google Drive를 이용해 시스템 정보 탈취 코드 다운로드 및 실행 → 수집된 시스템 정보 업로드
3.
Powershell백도어로 추가 악성코드 실행 : C2에서 명령어를 즉시 혹은 반복 실행기능 있는 Powershell백도어 다운로드 후, Run레지스트리 및 작업 스케줄러 등록으로 지속성 확보 후 추가 악성코드 실행
4.
PebbleDash와 RDP Wrapper로 원격실행 : 최종 악성코드로 PebbleDash* 백도어와 오픈소스 원격 접속 도구 RDP Wrapper를 활용해 피해자 시스템 원격 제어 및 추가 악성 행위 수행
[IG-25-4009-O] 북한 Kimsuky그룹의 스피어피싱을 통한 악성 LNK파일 : Powershell 백도어 설치 및 RCE 공격 절차 분석 : Malicious LNK through spear phishing by North Korea's Kimsuky Group: Analysis of Powershell backdoor installation and RCE attack procedures
악성코드
북한
Kimsuky
Konni
Malware
DPRK
2025/05/19
Jeongtae Kim

[IG-25-4018-O] 북한발 위협 행위자 관련 LNK 기반 악성파일 분석 : LNK를 이용한 Konni과 Kimsuky 공격 매커니즘 분석 : Analysis of LNK related to North Korean threat actors: Analysis of Konni and Kimsuky attack mechanisms using LNK
악성코드
북한
DPRK
Kimsuky
Konni
Malware
2025/05/19
Jeongtae Kim

[IG-25-4007-O] 북한 Lazarus 그룹의 IPMsg 설치 파일 위장 악성코드 분석 : Analysis of Malware Disguised as IPMsg Installation File of North Korea's Lazarus Group
악성코드
북한
DPRK
Lazarus
2025/05/16
Jeongtae Kim
1. 개요
○ 2025.04.04. Socket Inc.에서 북한 위협 행위자가 Contagious Interview 캠페인*의 일부로 사용한 BeaverTail 악성코드의 추가 유포 방식 공개
* 2023.11.21 Palo Alto에서 명명한 IT기업에 취업을 원하는 구직자를 대상으로 하는 공격 캠페인
•
BeaverTail 악성코드를 포함한 JavaScript 코드를 난독화해 npm 패키지에 포함한 후 유포하는 기존 방식 외에도, JavaScript 코드 내에 16진수(HEX) 형태로 인코딩된 C2 주소를 디코딩해 명령을 요청하는 새로운 방식 발견
•
기존 유포 경로인 npm, GitHub 외 Bitbucket을 추가로 활용하며 공격 경로 다변화 시도
○ 유포된 악성 npm 패키지는 ‘Phantom Circuit*’에서 사용된 C2 서버와 동일한 IP 및 포트 사용하고 있으며, 여러 악성 패키지 간 C2 인프라 비교 결과 동일한 포트 사용 및 유사한 URI 구조가 확인
* 북한 위협 행위자인 Lazarus가 개발자와 가상화폐 업계 종사자를 대상으로 하는 정보 탈취 캠페인
○ 최근 Lazarus는 악성 패키지를 이용한 npm기반의 공격범위와 대상이 확장되는 추세
[IG-25-4012-O] 북한 위협 행위자 Contagious Interview 캠페인 분석(2보):(Analyzing the North Korean Threat Actor Interview Campaign) : BeaverTail Malware Analysis
Malware
DPRK
NPM
Javascript
InfoStealer
가상자산
Github
Contagious Interview
2025/05/13
Wonbo Oh
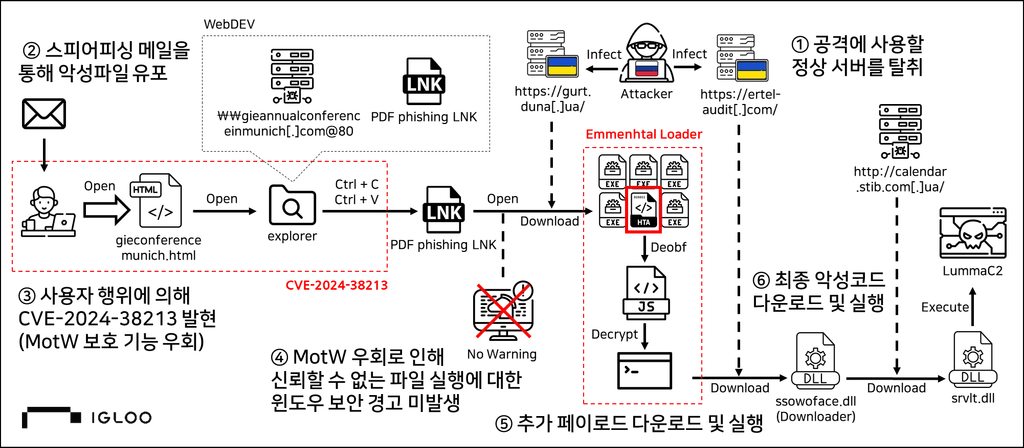

[IG-25-4005-O] 러시아 위협 행위자의 GIE 컨퍼런스 공격 캠페인 : Russia Threat Actor’s GIE Conference Attack Campaign
악성코드
Russia
CVE
CVE-2024-38213
2025/05/12
Jeongtae Kim

[IG-25-4006-O] 북한발 PebbleDash 백도어 악성코드 분석 : DPRK PebbleDash Malware Analysis
악성코드
PebbleDash
Backdoor
Kimsuky
DPRK
2025/05/08
GyeongRyeol Kim
목차
1. 개요
○ 최근 북한 위협 행위자들이 IT 개발자로 위장 취업을 하려는 공격 행위가 증가하고 있는 가운데, 위장 취업을 목적으로 사용된 것으로 추정되는 Github계정 2건(CryptoNinja0331, ican0220)의 분석을 진행했습니다.
CryptoNinja0331 - Overview
ican0220 - Overview
○ 각 계정의 특정 리포지터리에서 발견된 위장 취업에 사용된 것으로 추정되는 데이터를 분석한 결과 도출된 위장 취업 캠페인의 매커니즘은 다음과 같습니다.
[IG-25-2008-O] Github를 통한 북한 IT 개발자 위장 취업 캠페인 : North Korean IT Developer Fake Employment Campaign via Github
DPRK
Github
위장취업
Ramsay
ican0220
CryptoNinja0331
정보도용
2025/02/18
GyeongRyeol Kim

[IG-25-4004-O] 북한 위협 행위자 Contagious Interview 캠페인 분석(Analyzing the North Korean Threat Actor Interview Campaign) : BeaverTail, OtterCookie Malware Analysis
Malware
DPRK
Javascript
NPM
가상자산
InfoStealer
2025/02/03
GyeongRyeol Kim

[IG-25-4002-O] 중국 해킹그룹 Mustang Panda MSC 악성파일 분석 : Chinese Threat Actor Mustang Panda analysis of MSC malware
CVE-2024-43572
Mustang Panda
PUBLOAD
GrimResource
Malware
2025/01/20
GyeongRyeol Kim


[IG-25-4003-O] fakeCAPTCHA 멀버타이징 악성코드 분석 : fakeCAPTCHA malvertising malware analysis
LummaC2
Malvertising
CAPTCHA
Autoit
InfoStealer
Malware
2025/01/20
Jeongtae Kim
Executive Summary
•
(Attack Overview) 2024년 6월, 북한 위협 그룹인 APT37(Scarcruft)이 JScript9.dll 내의 CVE-2024-38178취약점을 악용하여 한국 내 특정 조직을 대상으로 공격을 수행한 내용이 포착
•
(Using Vulnerability) 2020년 11월 공개된 CVE-2022-41128을 우회하는 Type Confusion 취약점 CVE-2024-38178을 사용
- CVE-2024-38178은 JScript9.dll의 JIT 엔진이 일반 산술 변환 예외 연산자로 초기화된 변수에 잘못된 최적화를 수행하면서 발생하는 ‘Type Confusion 취약점’으로, 2022년 11월에 공개된 CVE-2022-41128 패치를 우회한 공격
- CVE-2022-41128은 2022년 북한 배후의 위협 그룹이 악용한 것으로 미루어 공격자들이 취약점을 무기화(Weaponization)했을 가능성이 높으며, 공격자는 해당 취약점으로 Windows시스템에 RCE(Remote Code Execution)이 가능
•
(Distribution Methods) 국내 광고 대행사 중 한 업체의 광고 서버를 해킹한 후, Toast 광고 프로그램에 전달되는 HTML 코드(ad_toast.html)에 악성 iframe을 삽입하여 경유지를 통해 취약점 Exploit 코드가 포함된 JavaScript가 로드 되도록 변조 후 유포
•
(Action) 악성 스크립트 다운로드 후 Ruby 기반의 악성 스크립트를 통해 최종적으로 ROKRAT를 실행하여 클라우드 스토리지(Yandex, pCloud)로 정보 탈취 및 데이터 업로드·다운로드 수행
•
(Mitigation) 영향받는 버전의 Windows 사용 시 Windows 2024년 8월 이후 누적 업데이트 적용 또는 Microsoft Edge의 Internet Explorer 모드 비활성화
Reference
본 문서에는 공개된 정보를 기반으로 작성됨에 따라 하기 자료를 토대로 작성되었음을 밝힙니다.
https://www.ncsc.go.kr:4018/main/cop/bbs/selectBoardArticle.do?bbsId=SecurityAdvice_main&nttId=164037&pageIndex=1&searchCnd2=#LINK
Analyzing the North Korean hacking group APT37 (Scarcruft) attack with CVE-2024-38178 : Operation Code On Toast
CVE
APT37
ScarCruft
CVE-2024-38178
CVE-2022-41128
Type Confusion
Ruby
RokRAT
Malware
DPRK
2024/10/23
Wonbo Oh
GyeongRyeol Kim